Key Takeaways
Bij Salesforce is onze ‘Customer zero’-filosofie er om twee redenen: deze helpt ons om onze producten te onderwerpen aan stresstests met de schaal en complexiteit waar onze grootste klanten mee te maken krijgen, en deze geeft ons de mogelijkheid om de voordelen van onze eigen oplossingen zelf te ervaren.
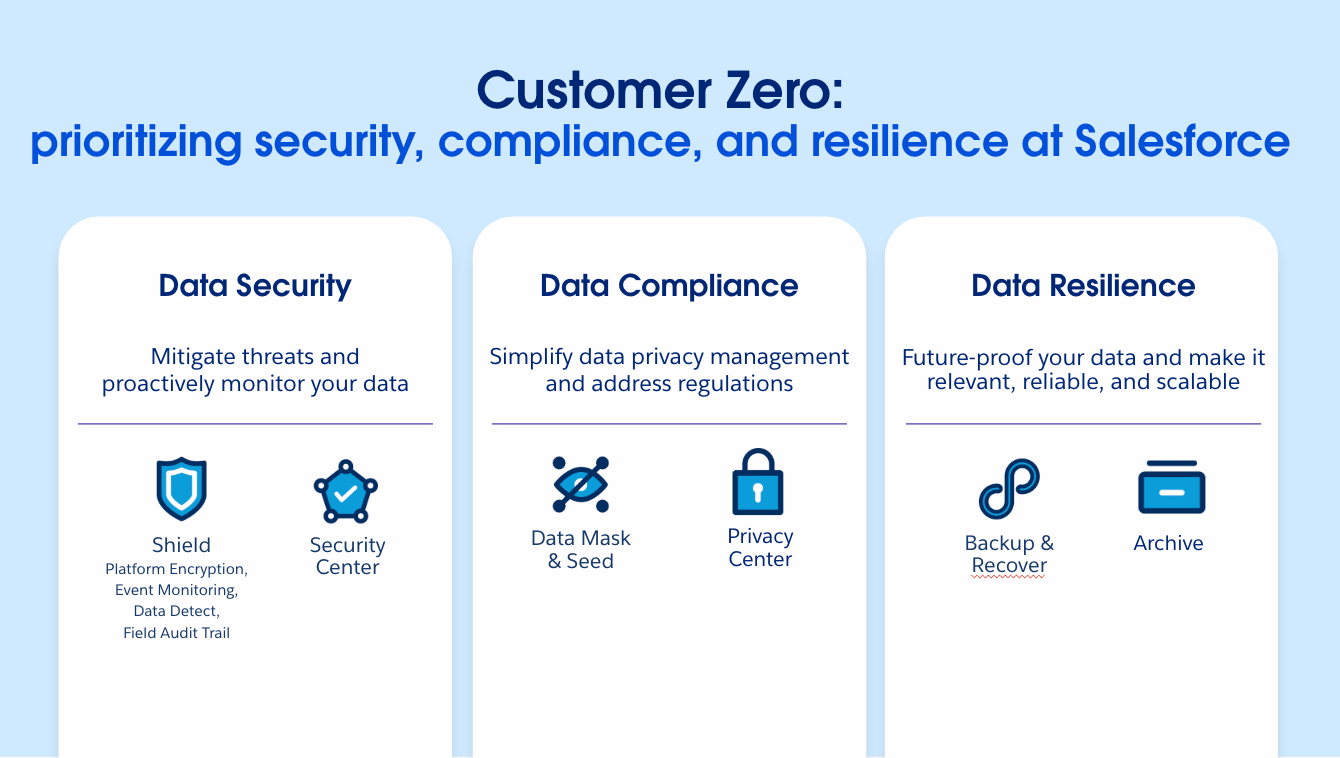
Hier is een kijkje achter de schermen van hoe we onze Salesforce Guardian-producten inzetten om onze data te beschermen over drie cruciale pijlers: beveiliging, compliance en veerkracht.
Databeveiliging
Onze databeveiligingsstrategie richt zich voornamelijk op het verminderen van bedreigingen en het proactief monitoren van onze data in het hele bedrijf.
Beveiligingscentrum
Het beveiligingscentrum geeft beheerders de mogelijkheid om beveiligingscontroles te beheren en onze beveiliging in één weergave te bekijken. Het vereenvoudigt beveiligingsbeheer, automatiseert risicobeoordelingen en gebruikt Agentforce om ongewone gebruikersactiviteit te detecteren.
Als customer zero: we vertrouwen op het beveiligingscentrum om impactvolle zichtbaarheid in 15 interne Salesforce-organisaties te verwezenlijken, en dat worden er alleen maar meer. Zo vertrouwen onze interne teams ook in onze grootste organisatie, met 90.000 actieve gebruikers, op Agentforce in het beveiligingscentrum om gerelateerde rapporten en API-onregelmatigheden in één onderzoek te verenigen.
Salesforce Shield
Shield biedt alomvattende beveiliging voor kritieke data, door vier oplossingen te combineren: event monitoring, platform-encryptie, veldcontroletraject en datadetectie.
Als customer zero: we gebruiken de volledige Shield-suite om de beste beveiligingspraktijken te handhaven. We gebruiken het veldcontroletraject om een archief dat tien jaar teruggaat bij te houden en voldoen daarmee aan het beheermandaat. Event monitoring houdt onregelmatigheden, dataopvraag in bulk en API-gebruik bij met AI-dreigingsdetectie. Platform-encryptie versleutelt data in rust, inclusief versleuteling die door de klant wordt beheerd. Datadetectie scant tot 100 objecten tegelijk om gevoelige velden, zowel gestructureerde als ongestructureerde, te lokaliseren en te classificeren.
Datanaleving
Om aan de privacyregelgeving te voldoen en gevoelige data te beheren, zijn nauwkeurige tools vereist die het privacybeheer vergemakkelijken.
Data Mask
Data Mask geeft ontwikkelaars de mogelijkheid om te bouwen met realistische (maar geen echte) data door gevoelige informatie te vervangen, te anonimiseren of te verwijderen op basis van privacybenodigdheden.
Als customer zero: we implementeren Data Mask om persoonlijk identificeerbare informatie (PII) en gevoelige records onmiddellijk na het aanmaken van de sandbox te maskeren. Zo wordt privacy gewaarborgd nog voordat de data wordt gebruikt in acceptatietests onder gebruikers (UAT). Het implementeren van dit end-to-end maskeerproces heeft de tijd die het kost om sandboxdata te beveiligen met 66% verminderd.
Privacycentrum
Het privacycentrum automatiseert het beheer van dataprivacy door gevoelige data te anonimiseren, onnodige records te verwijderen en toestemmingen van de klant en verzoeken om privacy, zoals het recht om vergeten te worden, te stroomlijnen.
Als customer zero: we gebruiken het privacycentrum voor nauwkeurig databeheer in onze meest complexe omgevingen. Door geavanceerde data-architectuur te stroomlijnen zonder de dagelijkse werking te beïnvloeden, hebben we een mondiaal dataoptimaliseringsinitiatief opgezet. Dit heeft 1,3 TB aan opslagruimte vrijgemaakt en 2000 uren operationele capaciteit per jaar opgeleverd voor het team van één organisatie.
Dataveerkracht
Om onze architectuur toekomstbestendig te maken, moeten we ervoor zorgen dat onze data relevant, betrouwbaar en schaalbaar blijft.
Back-up en herstel
Back-up en herstel beschermt data met alomvattende, geautomatiseerde dagelijkse back-ups van kritieke data, metadata en sandboxes en biedt bovendien secuur en snel herstel.
Als customer zero: we beheren grote datavolumes met back-up en herstel om ontwikkelingscycli te versnellen en om publicatiekwaliteit te verbeteren met sandbox seeding. Onze teams gebruiken metadata om vergelijkingen tussen productieomgevingen en sandboxes te maken, wat uren handmatig debuggen per ontwikkelingscyclus bespaart, door precies te kunnen bepalen wat er niet klopt.
Salesforce-archief
Archief verwijdert inactieve data en verbetert zo algemene organisatieprestaties, zonder opslag te verbruiken. Gebruikers kunnen opslagruimte beheren, een bewaarbeleid aanmaken en gearchiveerde data veilig bekijken.
Als customer zero: binnen onze hoofdorganisatie, ‘Org62′, hebben we de archiefoplossing op bedrijfsniveau aan een stresstest onderworpen. Door middel van geautomatiseerd, terugkerend beleid hebben we 2,3 TB voorbeelddata (dat zijn ongeveer 1 miljard records) kunnen lozen. Dit heeft onze technische schuld en langetermijnrisico’s significant verminderd.
Wat hebben we geleerd als customer zero?
Door onze eigen producten te gebruiken, kunnen we ze op schaal controleren, terwijl onze data veilig blijft. Dit is wat we ervan hebben geleerd:
- Verdeel en heers, voor data masking op grote schaal: voor organisaties met hoge volumes is het veel efficiënter om afzonderlijke, objectspecifieke maskeertemplates te gebruiken in plaats van te vertrouwen op één grote template.
- Schone data bespaart later veel tijd: het vervangen van handmatige dataverwijderingsprocessen door geautomatiseerde tools kan je team later duizenden uren besparen.
- Stresstests van onze oplossingen maken onze producten robuuster: door ‘de kunst van het mogelijke’ te omarmen, kunnen we opkomende risico’s identificeren en aanpakken voordat ze zich voordoen.
Wil je de oplossingen in actie zien? Bekijk onze demo om te leren hoe je je eigen data kunt beveiligen, beheren en toekomstbestendig maken.
Beveilig en bescherm jouw data met Salesforce